サイバー攻撃対応(インシデント対応)
サイバー攻撃を受けた企業を、
技術と法律の両面から支える弁護士
ランサムウェア、情報漏えい、不正アクセス。
被害を受けた直後の初動から、
当局への報告、公表、取引先への説明、
その後の紛争まで一貫して対応します。
攻撃を受ける前の備えや、M&A・海外子会社に潜む
サイバーリスクの調査もお任せください。
いま被害を受けている方へ
サイバー攻撃への対応は、最初の数日の判断がその後を大きく左右します。まずは次の点にご注意ください。
- 1.被害を受けた端末をネットワークから切り離してください。証拠が失われることがあるため、調査会社の指示があるまでは、原則として電源は切らずに隔離してください。
- 2.画面の表示やログを保存してください。脅迫文の画面はスマートフォンで撮影しておくと、調査や届出に役立ちます。
- 3.攻撃者には連絡しないでください。身代金の支払いや交渉は、法的なリスクを確認してから判断する必要があります。
- 4.被害の詳細を社内メールでやり取りしないでください。攻撃者がメールを見ている可能性があります。
- 5.弁護士にご連絡ください。個人情報保護委員会への報告には期限があります(速報は概ね3〜5日以内)。
ご連絡方法についてのお願い
会社のメールが攻撃者に見られているおそれがあるため、別のネットワークからお問い合わせフォームを入力ください。または、お電話でのお問い合わせも受け付けております。
緊急対応ダイヤル
03-6273-7758受付時間 平日 10:00 ~ 19:00
お問合せはメールにて
24時間受付
個人情報厳守。実務に詳しい専門家が日本語で対応いたしますので、
安心してお問い合わせください。
※ 速やかに対応いたします。
※ 土日祝日の場合は、翌営業日になります。
日本企業を狙うサイバー攻撃の現状CURRENT SITUATION
サイバー攻撃の被害は、大企業だけの問題ではありません。セキュリティ対策の手薄な中小企業、取引先やグループ会社、海外拠点が攻撃の入口となり、事業の停止や大規模な情報漏えいにつながる事例が相次いでいます。IPAの調査でも、「サプライチェーンや委託先を狙った攻撃」が、組織にとっての脅威の第2位に挙げられています。
-
123件
2026年上半期のランサムウェア被害の報告件数
(半期として統計開始以来の最多)出典:警察庁「令和8年上半期におけるサイバー空間をめぐる脅威の情勢等について」(2026年9月)
-
約64%
被害を受けた企業・団体のうち中小企業が占める割合
(123件中79件)出典:警察庁(同上)
-
1位
組織が直面する脅威として「ランサム攻撃による被害」
(11年連続の選出)出典:IPA「情報セキュリティ10大脅威 2026」組織編(2026年1月)
参照:警察庁「令和8年上半期におけるサイバー空間をめぐる脅威の情勢等について」(2026年9月10日)/ IPA「情報セキュリティ10大脅威 2026」(2026年1月29日)
サイバー攻撃を受けた企業に
求められる法的対応LEGAL OBLIGATIONS
サイバー攻撃は、システムの問題であると同時に、法律の問題でもあります。被害を受けた企業には、報告・通知の義務や、取引先・株主に対する責任が生じます。対応を誤ると、被害そのものより大きな損失につながることもあります。
- 場面
- 主な内容
- 個人情報保護委員会への報告
・本人への通知 - 要配慮個人情報の漏えい、財産的被害のおそれがある漏えい、不正の目的による漏えい、1,000人を超える漏えいなどが発生した(そのおそれがある)場合は、報告と本人への通知が義務づけられています(個人情報保護法26条)。
速報:概ね3〜5日以内/確報:30日以内(不正の目的による場合は60日以内) - 取締役の責任
- セキュリティ体制の整備は、取締役の善管注意義務や内部統制システムの構築義務の一部と考えられています。対策の不備や、被害を受けた後の不適切な対応は、責任追及の対象となりえます。
- 取引先・顧客への責任
- 契約上の通知義務、安全管理義務、損害賠償責任。委託を受けて預かっている情報が漏えいした場合は、委託元への対応が必要です。
- 上場企業の開示
- 適時開示や有価証券報告書での説明。公表のタイミングと内容は、慎重な判断が必要です。
- 海外の法令
- EUのGDPR(監督機関への72時間以内の報告)、インドネシアの個人データ保護法など、海外拠点や海外の顧客のデータが関係する場合は、現地の法令に基づく対応も必要です。
- 重要インフラ事業者
- 2025年に成立した能動的サイバー防御関連法により、基幹インフラ事業者などには、インシデントの報告義務が段階的に課されます。
攻撃の「前・最中・後」を
一貫して支援ONE-STOP SERVICE
キャストグローバルでは、平時の備えから、被害を受けた直後の対応、その後の紛争まで、同じ弁護士が継続して担当します。さらに、M&Aや海外拠点といった、攻撃の入口になりやすい場面のリスクにも対応します。
-
平時の備え
体制・規程・契約・訓練
-
被害を受けた直後
初動・報告・公表・説明
-
事後対応・紛争
損害賠償・再発防止
-
M&A(ITDD)
買収先から引き継ぐサイバーリスクを、買う前に調査
-
海外拠点・海外子会社
現地の法令に沿った対応と、グループ全体の管理体制
被害を受けた直後の対応INCIDENT RESPONSE
調査会社やシステムベンダーと連携しながら、法的に必要な対応を期限内に、漏れなく進めます。
-
初動方針の決定
被害の範囲を把握し、優先順位と対応の体制を決めます。経営陣への報告や社内の指揮系統づくりも支援します。
-
調査会社との連携
フォレンジック調査会社の選定・契約を支援し、技術的な調査結果を法的判断に結びつけます。
-
当局への報告・警察への相談
個人情報保護委員会への速報・確報、所管官庁への報告、警察への相談・被害届をサポートします。
-
本人への通知・公表
通知文や公表文、問い合わせ窓口用の想定問答を作成します。必要に応じて記者会見も支援します。
-
取引先・顧客への対応
契約上の通知義務を確認し、取引先や委託元への説明を支援します。
-
身代金を要求された場合
支払いに伴う法的リスク(制裁規制など)を検討し、経営判断を支援します。
-
サイバー保険の請求
保険会社への通知や、保険金の請求に必要な資料の整理を支援します。
-
社内対応
従業員への説明、情報管理のルールづくり、関係者の処分の検討などを支援します。
発覚から24時間以内
被害の拡大防止、証拠の保全、対応体制の立ち上げ、調査会社への依頼
概ね3〜5日以内
個人情報保護委員会への速報、警察への相談、取引先への第一報
調査の進展に応じて
本人への通知、公表、問い合わせ窓口の設置
30日以内(不正の目的による場合は60日以内)
個人情報保護委員会への確報
その後
再発防止策の策定、損害賠償などの紛争対応
平時の備えPREPAREDNESS
攻撃を完全に防ぐことはできません。「攻撃を受けたときに、誰が、何を、いつまでにするか」を決めておくことが、被害を最小限に抑えるための鍵です。
-
インシデント対応計画の策定
対応手順書、連絡体制、判断の権限を整理し、社内CSIRT(対応チーム)の立ち上げを支援します。
-
社内規程の整備
情報セキュリティ規程、個人情報の取扱規程、テレワークや私物端末の利用ルールなどを整備します。
-
委託先・クラウド契約の見直し
セキュリティに関する責任の分担、事故時の通知義務、損害賠償の範囲を契約で明確にします。
-
机上演習(攻撃対応の訓練)
ランサムウェアの被害などを想定したシナリオで、経営陣と担当部署が対応を模擬的に体験します。
-
役員・従業員向けの研修
取締役の責任、法令上の義務、標的型メールへの注意など、対象者に合わせた研修を行います。
-
グループ全体の管理体制
海外を含む子会社へのルールの展開や、事故時の本社への報告ルートを設計します。
事後対応・紛争AFTERMATH & DISPUTES
攻撃を完全に防ぐことはできません。「攻撃を受けたときに、誰が、何を、いつまでにするか」を決めておくことが、被害を最小限に抑えるための鍵です。
-
ベンダー・委託先への損害賠償請求
システムの不備や委託先の過失が原因の場合、責任の所在を検討し、損害の回復を図ります。
-
被害者・取引先からの請求への対応
情報が漏えいした本人や取引先からの損害賠償請求に、交渉・訴訟で対応します。
-
刑事告訴
攻撃者や、内部からの情報持ち出しに関わった者への刑事手続を検討します。
-
再発防止策・調査報告書
原因分析を踏まえた再発防止策の策定と、対外的に公表する報告書の作成を支援します。
海外拠点・海外子会社の
サイバーリスクOVERSEAS SUBSIDIARIES
セキュリティ対策が本社ほど整っていない海外拠点は、攻撃の入口になりやすい場所です。海外で被害が出た場合は、現地の法令に基づく報告と、日本の本社としての対応を同時に進める必要があります。
-
現地の法令に基づく報告
インドネシアの個人データ保護法をはじめ、東南アジア各国やEUの法令に基づく当局への報告・本人への通知に対応します。
-
現地の専門家との連携
現地の法律事務所や調査会社と連携し、英語・インドネシア語で直接やり取りします。
-
本社と海外子会社の管理体制
グループ共通のセキュリティ規程と、事故時の報告ルートを整備します。
M&AとITDD
(ITデューデリジェンス)IT DUE DILIGENCE
買収した会社に、過去の侵入の痕跡や報告されていない情報漏えいがあれば、その責任は買い手が引き継ぐことになります。また、買収後にグループのネットワークをつなぐと、買収先が本体への攻撃の入口になることもあります。ITDDは、こうしたリスクを買収前に洗い出し、契約条件や買収価格に反映させるための調査です。
-
POINT 01
過去のインシデントの確認
侵入や情報漏えいの有無と、当局への報告・本人への通知の状況を確認します。
-
POINT 02
体制・契約・権利の調査
セキュリティ体制、個人データの扱い、システム関連の契約、ソースコードの権利などを調べます。
-
POINT 03
契約交渉と買収後の統合
表明保証や補償条項に反映させ、買収後のセキュリティ体制の統合(PMI)も支援します。
サイバー攻撃への備え
チェックリストCHECKLIST
セキュリティ対策が本社ほど整っていない海外拠点は、攻撃の入口になりやすい場所です。海外で被害が出た場合は、現地の法令に基づく報告と、日本の本社としての対応を同時に進める必要があります。
- サイバー攻撃を受けたときの対応手順書がある
- 被害を受けたときに、誰が判断し、誰に連絡するかが決まっている
- 個人情報保護委員会への報告期限(速報・確報)を担当者が把握している
- 相談先の弁護士とフォレンジック調査会社が決まっている
- 社内メールが使えないときの連絡手段を用意している
- 委託先・クラウド事業者との契約に、事故時の通知義務と責任の分担が書かれている
- バックアップを、ネットワークから切り離した場所にも保管している
- 経営陣が参加する訓練(机上演習)を、この1年以内に実施した
- 海外拠点やグループ会社でも、本社と同じ水準のルールが運用されている
- サイバー保険の補償範囲と、請求の手順を確認している
担当弁護士LAWYER
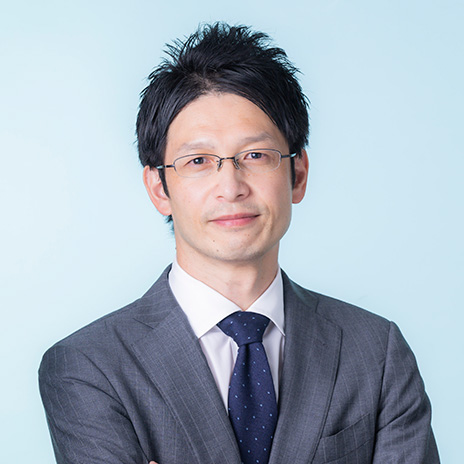
サイバー攻撃対応・ITDD・海外子会社管理に注力
藏田 知彦Tomohiko Kurata
北海道大学大学院理学研究科(化学専攻)修了という理系のバックグラウンドを持ち、技術者やフォレンジック調査会社と同じ目線で事実関係を把握したうえで、法的判断と対外的な対応につなげることを得意としています。サイバー攻撃を受けた企業の 【初動対応、当局への報告、本人への通知・公表、取引先への対応】 に携わるほか、M&AにおけるITDDを手がけています。
- ・M&A・企業法務・民事訴訟の豊富な経験
- ・ジャカルタの法律事務所に3年間駐在、JETRO Jakarta法律専門家などを歴任
- ・共著『現地の専門家が教える 海外子会社管理実務の基礎と応用』(2024年)
- ・使用言語:日本語・英語・インドネシア語
弁護士に依頼するメリットMERIT
-
MERIT 01
技術と法律をつなぐ
調査会社の技術的な報告書を読み解き、「報告が必要か」「公表すべきか」といった法的な判断に置き換えます。
-
MERIT 02
対外的な対応を一括して任せられる
当局、警察、本人、取引先、保険会社への対応を、一貫した方針のもとで進めます。
-
MERIT 03
紛争まで見据えた対応
初動の段階から、後の損害賠償請求や訴訟を見据えて証拠の保全と記録を行います。
ご依頼の流れFLOW
緊急時(被害を受けている場合)
-
1
お電話でご連絡
緊急対応ダイヤルにお電話ください。
-
2
状況の確認と初動の助言
被害の状況を伺い、すぐに行うべきことをお伝えします。
-
3
ご依頼・対応体制の立ち上げ
委任契約を結び、必要に応じて調査会社と連携します。
-
4
報告・公表・説明
期限に沿って、当局・本人・取引先への対応を進めます。
-
5
再発防止・事後対応
再発防止策の策定や紛争に対応します。
平時(備え・ITDD)
-
1
お問い合わせ
お問い合わせフォームからご連絡ください。
-
2
初回無料相談
現状と課題を伺います(オンライン可)。
-
3
お見積り・ご提案
支援の範囲と費用をご提案します。
-
4
ご契約・支援の開始
体制整備、規程・契約の見直し、訓練、ITDDなどを進めます。
よくあるご質問FAQ
-
Q
身代金は支払うべきでしょうか。
A 一律にお答えすることはできませんが、支払ってもデータの復旧や削除が保証されるわけではなく、さらなる攻撃の標的になるおそれもあります。また、支払い先によっては制裁規制などの法的リスクが生じます。支払いを検討する前に、必ず弁護士にご相談ください。
-
Q
情報漏えいがまだ確定していなくても、報告は必要ですか。
A 個人情報保護法では、漏えいが「発生したおそれがある」段階でも報告の対象となります。調査の結果を待たずに速報を行う必要がある場合が多いため、早めにご相談ください。
-
Q
警察への届出は必要ですか。
A 法律上の義務ではありませんが、捜査や情報提供を受けられるほか、保険金の請求で届出の事実が求められることもあります。届出のタイミングや内容についても支援します。
-
Q
顧問契約がなくても依頼できますか。
A 【はい、緊急対応は顧問契約がなくてもお受けしています。】
-
Q
フォレンジック調査会社を紹介してもらえますか。
A 【提携先の有無に合わせて記入】 すでに調査会社にご依頼済みの場合も、その会社と連携して対応します。
-
Q
中小企業でも相談できますか。
A はい。攻撃の被害は企業の規模を問いません。会社の規模に合わせた、現実的な体制づくりをご提案します。
-
Q
東京以外の企業でも依頼できますか。
A はい。オンラインで全国からのご相談に対応しています。
緊急対応ダイヤル
03-6273-7758受付時間 平日 10:00 ~ 19:00
お問合せはメールにて
24時間受付
個人情報厳守。実務に詳しい専門家が日本語で対応いたしますので、
安心してお問い合わせください。
※ 速やかに対応いたします。
※ 土日祝日の場合は、翌営業日になります。